



اظهارنظر بحثبرانگیز ویتالیک بوترین درباره امنیت کیفپولهای سختافزاری

اصل مطلب:
-
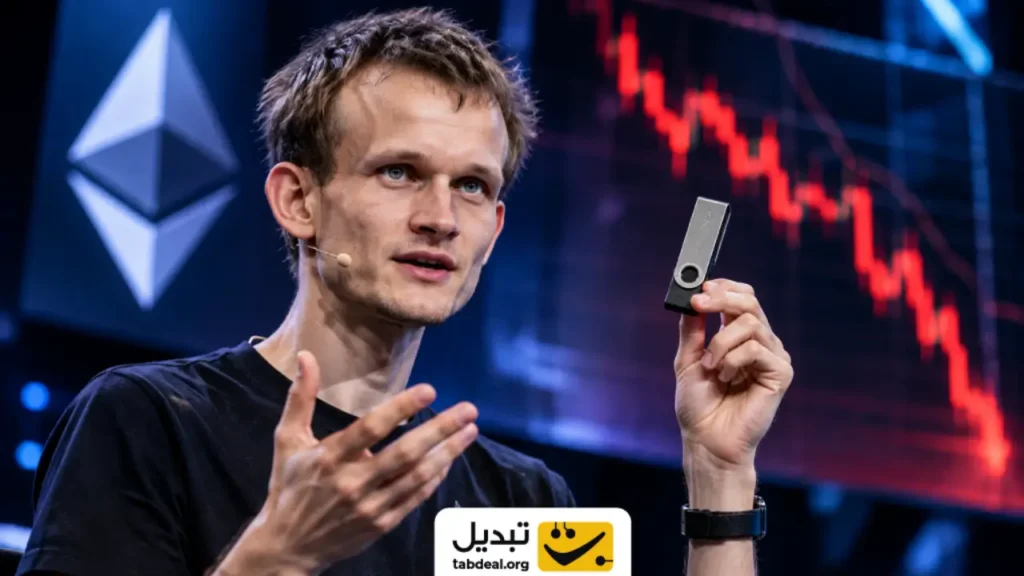
ویتالیک بوترین در افتتاحیه Devcon ۸ در بمبئی گفت امنیت کیفپول سختافزاری نباید فقط به اعتماد به سازنده متکی باشد و کاربر باید بتواند خودش صحت دستگاه را بررسی کند.
-
او به خطر پنهان نصب سیمکارت یا ماژول جاسوسی در کیفپول سختافزاری اشاره کرد که میتواند کلید خصوصی را به بیرون درز دهد.
-
اما راهحلی که پیشنهاد میدهد، یک تناقض ظریف دارد: چطور میتوان بدون فاش کردن همه اطلاعات شخصی، ثابت کرد یک دستگاه قابل اعتماد است؟
ویتالیک بوترین، همبنیانگذار اتریوم، روز سوم نوامبر ۲۰۲۶ در افتتاحیه کنفرانس Devcon ۸ در بمبئی پشت تریبون رفت و مستقیماً به یکی از راحتترین فرضهای صنعت ارز دیجیتال حمله کرد: اینکه کیفپول سختافزاری امن است، چون سازندهاش گفته امن است.
حرف اصلی بوترین چه بود؟
بوترین گفت امنیت نمیتواند فقط بر پایه اعتماد بنا شود. به نظر او، امنیت واقعی به متنباز بودن و قابلیت تأیید مستقل نیاز دارد .
او این پرسش را مطرح کرد که کاربر چطور میتواند مطمئن شود دستگاهش در حال جاسوسی از او نیست. یا بدتر، مطمئن شود کیفپول سختافزاریاش یک سیمکارت مخفی ندارد که کلید خصوصی را به بیرون نشت دهد .
چرا این حرف برای بازار مهم است؟
کیفپول سختافزاری سالها به عنوان امنترین راه نگهداری رمزارز شناخته میشد. فلسفه پشت آن ساده بود: کلید خصوصی در دستگاهی آفلاین میماند و از دسترس هکرها خارج است.
اما بوترین این منطق را به چالش کشید. اگر کاربر نتواند داخل تراشه دستگاه را ببیند و صحت آن را تأیید کند، آن دستگاه در عمل یک جعبه سیاه است. و جعبه سیاه یعنی اعتماد، نه امنیت قابل اثبات.
او در بخش دیگری از سخنانش تأکید کرد که این نگرانی فقط نظری نیست. پیشرفت هوش مصنوعی هم خطرات تازهای برای امنیت و حریم خصوصی ایجاد کرده است .

جدول: جمعبندی موضع بوترین
| موضوع | موضع بوترین |
|---|---|
| مبنای امنیت | تأییدپذیری، نه اعتماد |
| خطر مشخص | نصب سیمکارت یا ماژول مخفی در دستگاه |
| راهکار حریم خصوصی | اثبات دانش صفر |
| جمعآوری داده | شرکتها نباید اطلاعات غیرضروری جمع کنند |
راهحل پیشنهادی: اثبات دانش صفر
بوترین فقط نقد نکرد. راهحلی هم گذاشت روی میز: اثبات دانش صفر یا Zero-Knowledge Proof.
این فناوری اجازه میدهد یک طرف بدون فاش کردن اطلاعات پایه، ثابت کند یک ادعا درست است. در این زمینه، سازنده کیفپول میتواند بدون افشای جزئیات طراحی تراشه، به کاربر ثابت کند دستگاه قابل اعتماد است .
او همچنین گفت شرکتها نباید اطلاعاتی را جمعآوری کنند که به آن نیازی ندارند. اثبات قابلیت اعتماد نباید به قیمت از دست رفتن کامل حریم خصوصی تمام شود .
زاویه پنهان: چرا این سخنرانی یک هشدار غیرمستقیم به صنعت است؟
نکتهای که در نگاه اول دیده نمیشود، زمانبندی این سخنرانی است. بوترین چند روز پس از هک ۶.۳ میلیارد دلاری بایننس صحبت کرد؛ رویدادی که در آن، آسیبپذیری زیرساختهای متمرکز و نقاط اعتماد، هزینهای چند میلیارد دلاری روی دست صنعت گذاشت.
او در مصاحبهای جداگانه با Moneycontrol گفت دو سال آینده برای صرافیها و متولیان دارایی، دوره بقا خواهد بود، نه رقابت . به نظر او، حملات اخیر عمدتاً رابطهای کاربری و اجزای متمرکز را هدف گرفتهاند، نه قراردادهای هوشمند را.
وقتی این دو موضع را کنار هم بگذارید، پیام بوترین روشنتر میشود: صنعت کریپتو در لایه قراردادهای هوشمند پیشرفت کرده، اما در لایه سختافزار و نقطههای اعتماد هنوز عقب مانده است. کیفپول سختافزاری، صرافی متمرکز و هر جایی که کاربر مجبور است به یک طرف اعتماد کند، هنوز نقطه ضعف اصلی است.
به نظر شما امنیت کیفپول سختافزاری واقعاً به قابلیت تأیید مستقل نیاز دارد یا این سطح از سختگیری، استفاده از ارز دیجیتال را برای کاربر عادی بیش از حد پیچیده میکند؟ دیدگاه خود را در بخش نظرات بنویسید.

 پیشبینی بانک جهانی از آینده طلا و نقره تا سال ۲۰۲۸؛ سیاستهای انقباضی ترمز بازار را میکشد؟
 دفاع جانانه خریداران در سنگر ۷۵ هزار دلاری بیتکوین؛ جهش دوباره به ۸۲ هزار دلار جدی است؟
 کالابرگ آبان شارژ شد؛ اعتبار سه گروه از مشمولان واریز شد
 پیتر شیف: اصلاح قیمت طلا و نقره احتمالاً به پایان رسیده است؛ محرک بعدی بازار چیست؟
 قیمت نفت برنت به ۱۰۰ دلار رسید؛ آخرین وضعیت بازار جهانی نفت
 رابرت کیوساکی کاهش قیمت بیتکوین تا ۶۵ هزار دلار را پیشبینی کرد؛ این سناریو یک شرط دارد
 پیشبینی والاستریت: قیمت ریپل تا سال ۲۰۳۰ به ۲۸ دلار میرسد؟
 پیشبینی قیمت طلا و سکه فردا شنبه ۱۶ آبان ۱۴۰۵؛ بازار در انتظار بازگشت طلا به مسیر صعودی
 قیمت طلا و سکه امروز جمعه ۱۵ آبان ۱۴۰۵؛ جدول آخرین نرخها
 آرتور هیز هشدار داد: ریزش سهام غولهای هوش مصنوعی میتواند برای بیتکوین گران تمام شود


دیدگاهها (۰)