



چگونه از حملات فیشینگ در امان بمانیم؟
مبتدی

چکیده
در دنیای دیجیتال امروز که داراییها و اطلاعات افراد بیش از هر زمان دیگری در بسترهای آنلاین مبادله و نگهداری میشوند، امنیت دادهها به بزرگترین دغدغه کاربران تبدیل شده است. یکی از خطرناکترین شیوههای سرقت سایبری، فیشینگ است؛ تلهای فریبنده که با سوءاستفاده از اعتماد یا غفلت انسانها پیاده میشود. در این مطلب قصد داریم به زبان ساده، ماهیت حملات فیشینگ را کالبدشکافی و خطر آن را بهویژه در بازار ارزهای دیجیتال بررسی کنیم. در ادامه با انواع ترفندهای مهاجمان، راههای موثر پیشگیری و مهمتر از همه، اقدامات حیاتی پس از گرفتار شدن در دام فیشینگ آشنا خواهید شد.
فیشینگ چیست؟
به زبان خیلی ساده، فیشینگ (Phishing) نوعی کلاهبرداری سایبری بر پایه مهندسی اجتماعی است. در این روش، مجرم خود را در لباس یک نهاد، شرکت، پلتفرم، صرافی یا شخص معتبر و قابل اعتماد نشان میدهد تا شما را فریب دهد. هدف او این است که شما با دست خودتان، حساسترین اطلاعات هویتی و مالیتان مانند نام کاربری، رمز عبور، اطلاعات کارت بانکی یا کلیدهای خصوصی کیف پول ارز دیجیتال را در اختیارش بگذارید.
تصور کنید شما کاربر صرافی غیرمتمرکز یونی سواپ (Uniswap) هستید. یک روز در شبکه اجتماعی با پستی وسوسهانگیز حاوی پیام زیر روبهرو میشوید:
«ایردراپ ۵۰۰ دلاری توکن UNI برای کاربران فعال آغاز شد! برای دریافت سهم خود، روی لینک زیر کلیک کنید.»
شما روی لینک کلیک میکنید و وارد سایتی میشوید که از لحاظ ظاهر با صفحه اصلی صرافی یونی سواپ یکسان است. سپس سایت از شما میخواهد کیف پول خود را متصل کرده و یک تراکنش را تایید (Approve) کنید یا عبارت ۱۲ کلمهای بازیابی خود را وارد کنید. به محض تایید، نه تنها هیچ پاداشی نمیگیرید، بلکه یک قرارداد هوشمند مخرب در عرض چند ثانیه تمام توکنهای موجود در کیف پولتان را تخلیه و به آدرس هکر منتقل میکند. این دقیقا یک سناریوی فیشینگ در بازار رمزارزها است.
انواع روشهای حمله فیشینگ
کلاهبرداران از مسیرهای متعددی تلاش میکنند اعتماد شما را جلب کنند. در ادامه مهمترین شیوههای فیشینگ در کریپتو و نحوه مقابله با هر یک را بررسی میکنیم:

فیشینگ ایمیلی و پیامکی (Email & SMS Phishing)
ایمیلها یا پیامکهایی ظاهرا از طرف صرافیها با عناوینی اضطراری مانند «مسدود شدن حساب ظرف ۲۴ ساعت آینده» یا «تلاش برای ورود مشکوک به حساب شما» ارسال میشود. در پیام، لینکی قرار دارد که کاربر را به صفحه جعلی هدایت میکند. در نتیجه کاربر با وارد کردن اطلاعات ورود به اکانت در سایت جعلی در واقع دسترسی حساب کاربری خود را در اختیار مهاجم قرار میدهد.
برای جلوگیری از حملات فیشینگ از طریق ایمیل و پیامک نکات زیر را مد نظر قرار دهید:
- همیشه آدرس فرستنده ایمیل را تا انتها و با دقت بررسی کنید.
- سرویس آنتی فیشینگ (Anti-Phishing Code) را در پنل کاربری صرافیها فعال کنید.
- هیچگاه روی لینکهای دریافتی کلیک نکنید؛ مستقیما آدرس سایت را در مرورگر تایپ کنید.
فیشینگ از طریق سایتهای جعلی و تبلیغات موتور جستجو
هکرها نام دامنهای بسیار شبیه به صرافیها یا کیف پولها ثبت میکنند (مانند binance.co یا metannask.io) و با پرداخت هزینه به گوگل، تبلیغ خود را بالاتر از وب سایت اصلی نمایش میدهند. در نتیجه کاربر با جستجوی سریع نام کیف پول، بدون دقت روی لینک اول کلیک کرده و وارد نسخه جعلی میشود. این روش تحت عنوان تایپو اسکواتینگ (Typosquatting) شناخته میشود.
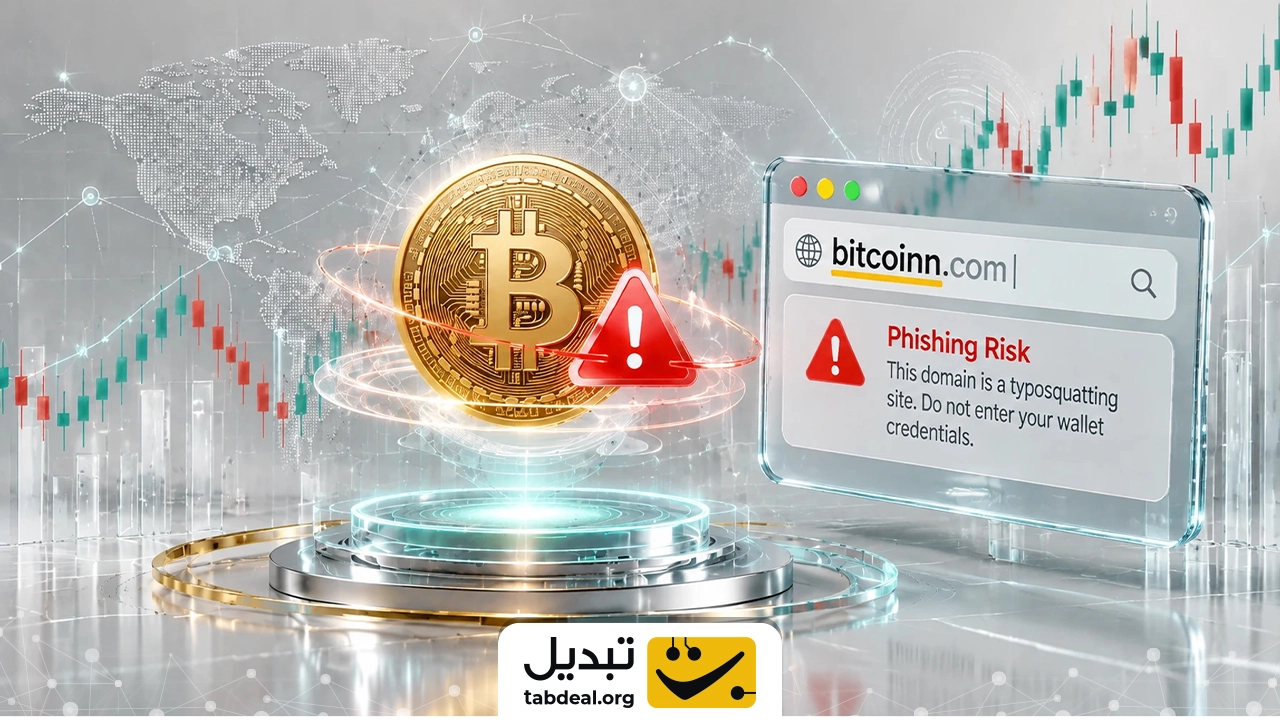
برای جلوگیری از حملات فیشینگ از طریق سایتهای جعلی نکات زیر را مد نظر قرار دهید:
- نام دامنه (URL) را حرفبهحرف بخوانید و از درستی آن اطمینان حاصل کنید.
- هرگز روی نتایج حاوی برچسب Sponsored یا تبلیغ کلیک نکنید.
- صفحات صرافیها و پلتفرمهای مهم را در مرورگر نشانهگذاری (Bookmark) کنید و فقط از آن طریق وارد شوید.
فیشینگ هدفمند از طریق پشتیبانهای جعلی
در کانالها و گروههای تلگرامی پروژههای ارزی، افرادی با تصویر، نام و بیوگرافی شبیه به مدیران یا کارشناسان پشتیبانی ظاهر میشوند. این افراد درخواست میکنند برای حل مشکل، عبارت بازیابی (Seed Phrase) خود را ارسال کنید یا لینکهای آلوده در اختیار شما قرار میدهند.
برای جلوگیری از حملات فیشینگ از طریق پشتیبانهای جعلی نکات زیر را مد نظر قرار دهید:
- هیچ پشتیبانی در شبکههای اجتماعی برای اولین بار به صورت خصوصی به کاربران پیام نمیدهد.
- هیچ پشتیبانی برای ارائه خدمات درخواست اطلاعات شخصی از کاربر نمیکند.
- پلتفرمها در سایت خود، سرویس اختصاصی برای راستی آزمایی هویت پشتیبانان ارائه میدهند.
فیشینگ از طریق قراردادهای هوشمند
در این روش، کلاهبرداران توکنهای ناشناسی را بهصورت رایگان به کیف پول شما واریز میکنند. وقتی تلاش میکنید آن توکن را بفروشید، به یک صرافی غیرمتمرکز جعلی ارجاع داده میشوید. در آنجا پنجرهای باز میشود که درخواست امضای دسترسی نامحدود (Infinite Approval) به توکنهای کیف پول شما را دارد؛ با امضای آن، دسترسی مستقیم به خالی کردن سرمایهتان فراهم میشود.
برای جلوگیری از حملات فیشینگ از طریق قراردادهای هوشمند نکات زیر را مد نظر قرار دهید:
- توکنهای ناشناسی را که خودتان نخریدهاید، نادیده بگیرید.
- هنگام تایید تراکنش در کیف پول، متن مجوز و آدرس قرارداد را بخوانید.
- کیف پول اصلی (نگهداری بیشترین میزان سرمایه) را از کیف پول استفاده روزمره جدا کنید.
اگر در دام حملات فیشینگ افتادیم چکار کنیم؟
اگر به هر دلیل گرفتار حملات فیشینگ شدید، باید توجه داشته باشید که سرعت واکنش شما در دقایق اولیه پس از حمله، کلید نجات سرمایه و جلوگیری از بروز فاجعه است. برای این منظور پیشنهاد میکنیم اقدامات زیر را در دستور کار قرار دهید:
- انتقال سریع باقیمانده داراییها
اگر عبارت بازیابی (Seed Phrase) کیف پول افشا شده، آن کیف پول برای همیشه ناامن است. بلافاصله یک کیف پول جدید روی یک دستگاه امن بسازید و تمام توکنهای باقیمانده را بدون فوت وقت به آدرس جدید انتقال دهید.
- لغو مجوزهای قرارداد هوشمند
اگر تنها تراکنشی مشکوک را تایید کردهاید ولی کلید خصوصی لو نرفته، فورا مجوز تمام قراردادهای هوشمند مشکوک را لغو کنید.
- تغییر فوری رمزها و ابطال نشستهای فعال
اگر اطلاعات صرافی خود را وارد کردهاید، سریعا وارد حساب شده، رمز عبور را تغییر دهید، تمام نشستهای فعال را ببندید و در صورت امکان، قابلیت برداشت (Withdrawal) را موقتا مسدود کنید. سپس موضوع را به اطلاع پشتیبانی صرافی برسانید.
- فعالسازی و نوسازی احراز هویت دو مرحلهای
سرویس احراز دو عاملی یا 2FA را فعال کرده کرده و ترجیحا به جای پیامک، از برنامههایی مانند Google Authenticator استفاده کنید.
کلام پایانی
در ساختار غیرمتمرکز بلاکچین، معمولا نهاد واسطه یا پشتیبانی بانکی برای لغو تراکنش وجود ندارد؛ این یعنی تراکنشها بازگشتناپذیر هستند. از همین رو، همواره اولویت اصلی در مواجهه با تهدیدات سایبری باید پیشگیری و نیفتادن در دام فیشینگ باشد. فرآیند پیگیری، مسدودسازی و بازگرداندن داراییهای به سرقترفته در فضای کریپتو بسیار پیچیده، طاقتفرسا و در اغلب مواقع غیرممکن است.



دیدگاهها (۰)