



ترفند تازه کلاهبرداران برای خالی کردن تراست ولت
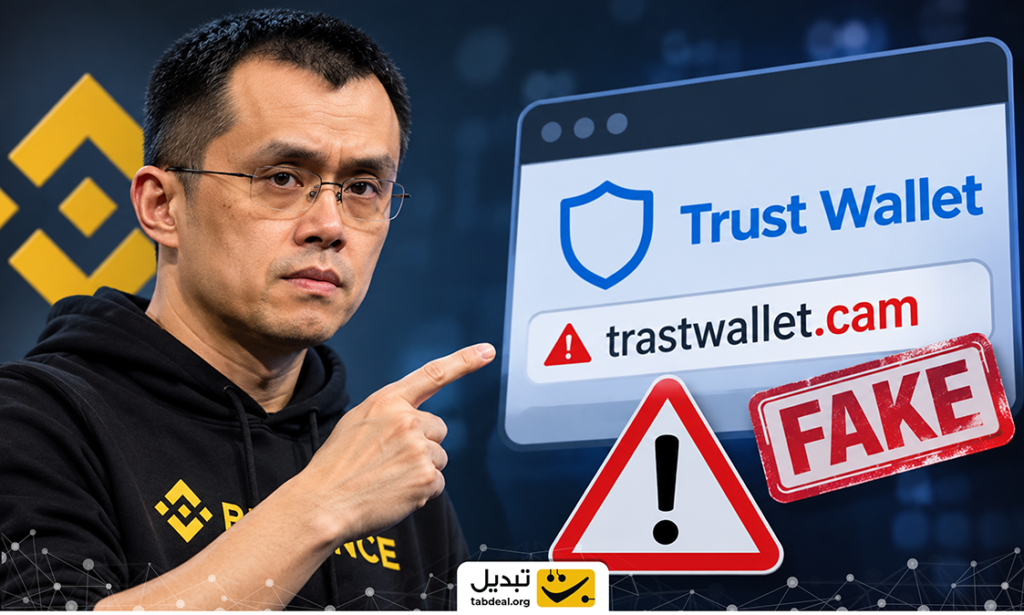
چانگپنگ ژائو با بازنشر هشدار آنوراگ، پژوهشگر امنیت سایبری، از کاربران ارزهای دیجیتال خواست هنگام ورود به وبسایتهای مرتبط با کیف پول خود دقت بیشتری کنند. این پژوهشگر اخیراً یک صفحه جعلی را شناسایی کرده است که با نام و ظاهر تراست ولت فعالیت میکند.
دامنه این وبسایت trastwallet.cam است؛ در حالی که آدرس رسمی تراست ولت trustwallet.com است. مهاجمان با تغییر یک حرف در نام دامنه و جایگزین کردن پسوند سایت، نشانیای ساختهاند که ممکن است در نگاه اول کاربران را فریب دهد.
ژائو نیز در هشدار خود روی همین تفاوت تاکید کرد:
پسوند «cam» با «com» یکسان نیست و کاربران نباید به دامنههای مشابه اعتماد کنند.
سایت جعلی چگونه دارایی کاربران را هدف میگیرد؟
این وبسایت با این ادعا که امکان بررسی یا بازبینی انتقالها را فراهم میکند، از کاربران میخواهد کیف پول خود را به آن متصل کنند. اما بررسی کد جاوا اسکریپت سایت نشان میدهد که هدف آن صرفاً نمایش اطلاعات تراکنشها نیست.
کد مخرب این صفحه از سه کیف پول شناختهشده پشتیبانی میکند: تراست ولت، فانتوم و OKX. به همین دلیل، دامنه حمله آن فقط به کاربران یک کیف پول محدود نمیشود.
اسکریپت سایت میتواند از طریق یک رابط برنامهنویسی در سمت سرور، موجودی کیف پول متصلشده را بررسی کند. همچنین، کد مربوط به انتقال داراییها آدرسهای دریافتکننده مشخصی را در خود جای داده است. این ساختار میتواند مهاجمان را برای هدایت دارایی کاربران به مقصدهای ازپیشتعیینشده آماده کند.
با این حال، پژوهشگر امنیتی هنگام بررسی سایت متوجه شد که قابلیت امضای تراکنش در نسخه شناساییشده غیرفعال بوده است؛ بنابراین، وجود کد آمادهسازی انتقال بهتنهایی به معنای انجام موفق برداشت یا اثبات سرقت دارایی نیست.
تفاوت دو دامنه؛ جزئیاتی که ممکن است به قیمت داراییها تمام شود
مهمترین ابزار این حمله، شباهت ظاهری نشانی سایت جعلی به دامنه رسمی تراست ولت است. آدرس اصلی این سرویس trustwallet.com است، اما دامنه جعلی با تغییر حرف «u» به «a» و استفاده از پسوند «cam» ساخته شده است.
این تفاوت کوچک ممکن است هنگام جستوجو یا کلیک روی لینکها بهراحتی از چشم کاربران دور بماند. بهویژه زمانی که مهاجمان صفحهای با ظاهر مشابه سرویس اصلی طراحی میکنند، تشخیص سایت جعلی دشوارتر میشود.
بررسیهای پلتفرم پایش امنیتی فیشهانت نیز از وجود دستکم ۹ وبسایت مشکوک مرتبط با نام تراست ولت در اوایل نوامبر ۲۰۲۶ حکایت دارد. این موضوع نشان میدهد کاربران فقط با یک دامنه جعلی روبهرو نیستند و باید نسبت به صفحات مشابه نیز هوشیار باشند.
کاربران برای محافظت از کیف پول خود چه کنند؟
کاربران باید پیش از اتصال کیف پول، نشانی وبسایت را حرفبهحرف بررسی کنند. بهتر است برای ورود به سرویسهای مالی و کیف پولی، از لینکهای ناشناس در شبکههای اجتماعی، پیامها یا ایمیلها استفاده نکنند. چند اقدام ساده میتواند احتمال گرفتار شدن در چنین حملاتی را کاهش دهد:
- فقط از دامنه رسمی trustwallet.com و کانالهای تاییدشده این سرویس استفاده کنید.
- کیف پول خود را به وبسایتهایی که هویت آنها را بررسی نکردهاید متصل نکنید.
- عبارت بازیابی کیف پول را هرگز در وبسایتها یا فرمهای ناشناس وارد نکنید.
- پیش از تایید هر تراکنش، آدرس مقصد و جزئیات درخواست امضا را با دقت بررسی کنید.
- اگر کیف پول درخواستی غیرمنتظره برای امضای انتقال نشان داد، آن را تایید نکنید.
در نهایت، هشدار ژائو یادآور این نکته است که امنیت داراییهای دیجیتال فقط به انتخاب کیف پول معتبر وابسته نیست. کاربران باید هنگام تعامل با وبسایتها نیز مراقب باشند؛ زیرا حتی یک تفاوت کوچک در آدرس اینترنتی میتواند آنها را به صفحهای جعلی هدایت کند.

 توصیه پیتر برانت به خریداران نقره درباره یک تله پنهان
 پنج روز پس از بزرگترین هک تاریخ ارز دیجیتال: بازار چگونه شوک ۵ میلیارد دلاری را خنثی کرد؟
 پرواز ۶ درصدی اتریوم و عبور از مرز ۲,۴۰۰ دلار بلافاصله بعد از اعلام نتایج انتخابات آمریکا
 پیام تحلیلگر کریپتوکوانت به خریداران: جهش اخیر بیتکوین به معنی پایان کار فروشندگان نیست
 خیز طلای جهانی برای فتح کانال ۴,۱۴۰ دلاری همزمان با افت ارزش دلار در بازارهای جهانی
 نقشه خرید رابرت کیوساکی در بحران ۴۰ تریلیون دلاری؛ زمان خرید بیتکوین، طلا و نقره فرا رسید؟
 نشانهای امیدوارکننده در معاملات بیتکوین که خیال کارشناسان را از کف بازار راحت کرد
 توصیه مهم ایلان ماسک به سرمایهگذاران تا قبل از رسیدن سال ۲۰۲۷
 سیلی محکم بیتکوین ۸۰ هزار دلاری به صورت خرسها در روزهایی که همه منتظر سقوط بازار بودند
 آیا آلتسیزن نزدیک است؟ سیگنالهای تکنیکال صعودی در برابر ضعف تقاضای بازار


دیدگاهها (۰)