



نفوذ به بایننس با مصاحبه کاری جعلی؛ جزئیات سرقت ۶ میلیارد دلاری
اصل مطلب:
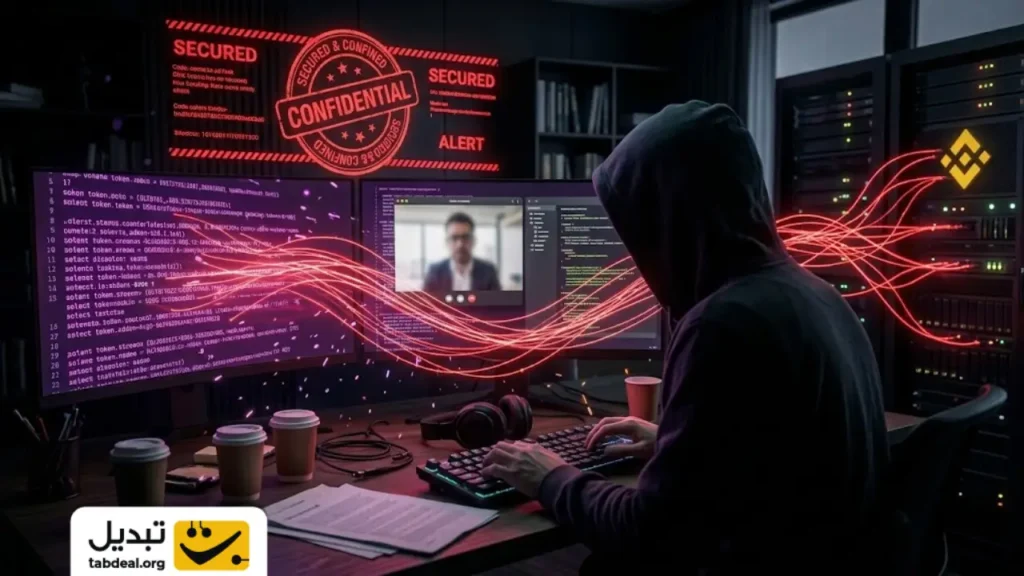
تحقیقات اولیه نشان میدهد نفوذگران با مهندسی اجتماعی و یک مصاحبه کاری جعلی، سیستم امضای تراکنشهای کیف پول داخلی بایننس را هدف قرار دادند.
زنجیره نفوذ طی چند ماه با آلودهسازی رایانه سه مهندس و بهرهبرداری از توکنهای دسترسی کانتینری تکمیل شده است.
آیا بزرگترین سرقت تاریخ کریپتو ناشی از آسیبپذیریهای پیچیده فنی بود یا خطای انسانی پایههای امنیتی را فروریخت؟
وقتی یک صرافی با استانداردهای چندلایه امنیتی مورد حمله قرار میگیرد، اغلب نگاهها به سمت باگهای فنی یا نفوذ از درگاه اصلی جلب میشود. با این حال، انتشار جزییات زمانی بزرگترین هک تاریخ داراییهای دیجیتال نشان داد که مهاجمان با شگردهای کلاسیک فریب انسانی و از درون سازمان نفوذ خود را پیش بردهاند. مهاجمان با هدف قرار دادن سه مهندس بخش توسعه و بهرهبرداری از ابزارهای هوش مصنوعی و مخازن کد، توانستند گامبهگام به اتاق فرمان تایید برداشت داراییها دسترسی پیدا کنند.
آغاز زنجیره آلودگی
نقطه شروع این رخنه گسترده به خردادماه گذشته بازمیگردد و ریشههای مهندسی اجتماعی ماجرا را فاش میکند:
-
مهندس نخست هنگام پیکربندی یک ابزار برنامهنویسی مبتنی بر هوش مصنوعی، فایل دستکاریشده نصب نرمافزاری را دانلود کرد.
-
با وجود شناسایی اولیه و تعویض دستگاه، ردپای اطلاعات هویتی و دسترسیهای این مهندس در اختیار نفوذگران باقی ماند.
-
در شهریورماه، مهندس دوم طی فرایند یک مصاحبه کاری ساختگی اقدام به اجرای یک مخزن کد حاوی بدافزار کرد.
-
با آلوده شدن رایانه کاری این مهندس، شبکه ارتباطات داخلی میان همکاران در معرض سوءاستفاده قرار گرفت.
| زمان رویداد | مهندس هدف | روش فریب / اقدام مخرب | نتیجه در زنجیره نفوذ |
| خردادماه | مهندس اول (DevOps) | دانلود نرمافزار دستکاریشده | افشای اطلاعات هویتی و اعتبارنامهها |
| شهریورماه | مهندس دوم | مصاحبه کاری جعلی و اجرای کد مخرب | دسترسی مهاجم به سیستم و شبکه داخلی |
| اواخر مهرماه | مهندسان اول و سوم | کنترل سیستم از طریق ابزار هوش مصنوعی | کشف مجوز استقرار کانتینر در رایانه |
| اوایل آبانماه | مهندس سوم | اجرای اسکریپت آلوده روی کانتینر | دستیابی به سرویس امضای تراکنشهای کیف پول |

فتح سرویس امضا
مهاجمان پس از رخنه اولیه، با برنامهریزی حسابشده دسترسیهای سیستمی را به مراحل حساس انتقال وجوه متصل کردند:
-
در اواخر مهرماه مهاجمان با سوءاستفاده از سیستم آلوده قبلی، کنترل ایستگاههای کاری دو مهندس دیگر را به دست گرفتند.
-
کشف توکن دسترسی برای استقرار کانتینرها در رایانه یکی از مهندسان، کلید ورود به لایههای حفاظتشده شد.
-
در روزهای نخست آبانماه، نفوذگران با اجرای اسکریپت مخرب از طریق دستگاه مهندس سوم، انتقالهای غیرمجاز را کلید زدند.
-
نفوذ به سرویس داخلی امضای کیف پول سبب شد تا تایید جابهجایی داراییها کاملاً معتبر و قانونی به نظر برسد.
رد فرضیه تبلیغات
همزمان با پیشرفت تحقیقات، گزارشها گمانهزنیهای غیردقیق پیرامون ورود مهاجمان از مسیرهای جانبی را رد کردهاند:
-
برخی ادعاها مدعی بودند این سرقت از طریق کلیک روی تبلیغات مخرب در موتورهای جستجو رخ داده است.
-
اسناد تحقیقات اولیه هیچ ارتباطی میان کلیک روی بنرهای تبلیغاتی و رخنه به سرورها نشان نداده است.
-
متمرکز شدن روی اتهامات بدون مدرک به پلتفرمهای تبلیغاتی مانع از بررسی نقاط ضعف آموزش امنیتی کارکنان میشود.
درسهای ایمنی سازمانی
پرونده سرقت ۶ میلیارد دلاری نشان داد که پیشرفتهترین پروتکلهای رمزنگاری در برابر فریب مهندسی اجتماعی نیروهای انسانی آسیبپذیر باقی میمانند. مهاجمان به جای درگیری با لایههای سخت رمزگذاری، از طمع فرصتهای شغلی جدید و ابزارهای پرکاربرد روزمره استفاده کردند تا به قلب داراییها راه یابند. بنابراین، تفکیک دسترسیهای کلیدی امضا از سیستمهای شخصی مهندسان و اعمال سیاستهای سختگیرانه برای پروژههای متنباز، حیاتیترین گام برای جلوگیری از حوادث مشابه در صنعت خواهد بود.

 سیگنال صعودی سویی با واگرایی در نمودار هفتگی
 پیشبینی قیمت طلا و سکه فردا پنجشنبه ۱۴ آبان ۱۴۰۵؛ آیا روند صعودی بازار ادامه دارد؟
 پیشبینی جهش قیمت ریپل تا ۸ دلار در ۲۰۲۷
 بهترین سبد ارز دیجیتال تا نیمه آذر؛ معرفی ۳ ارز دیجیتال مستعد جهش قیمتی
 مسیر پیش روی بیتکوین و ارزهای دیجیتال پس از پیروزی دموکراتهای آمریکا
 پیامدهای اقتصادی فتح کنگره توسط دموکراتها بر بازار سهام، ارز دیجیتال و دلار
 هشدار برای واجدین دریافت کالابرگ: ملاک جدید حذف کالابرگ
 کالابرگ این افراد ۱۵ آبان شارژ میشود
 آخرین قیمت طلا و سکه امروز ۱۳ آبان
 راز ۵۰ ساله رشد طلا و نقره؛ بررسی نوسانات فلزات در دورههای قبلی انتخابات


دیدگاهها (۰)