



پیشبینی عجیب مدیر بایننس ماهها قبل از فاجعه؛ چطور نقشه هک ۶.۳ میلیارد دلاری لو رفته بود؟
نکات کلیدی:
- جیمی سو در مصاحبه ژوئیه ۲۰۲۶ درباره سوءاستفاده هکرها از آزمونهای کدنویسی جعلی برای سرقت اطلاعات کارمندان هشدار داده بود.
- در سپتامبر، یکی از مهندسان بایننس هنگام شرکت در مصاحبه شغلی جعلی، فایل کدنویسی آلودهای را روی رایانه کاری خود اجرا کرد.
- بایننس اعلام کرده در سال ۲۰۲۶ تاکنون ۵۷ تهدید سایبری مشکوک مرتبط با کره شمالی را شناسایی و متوقف کرده است.
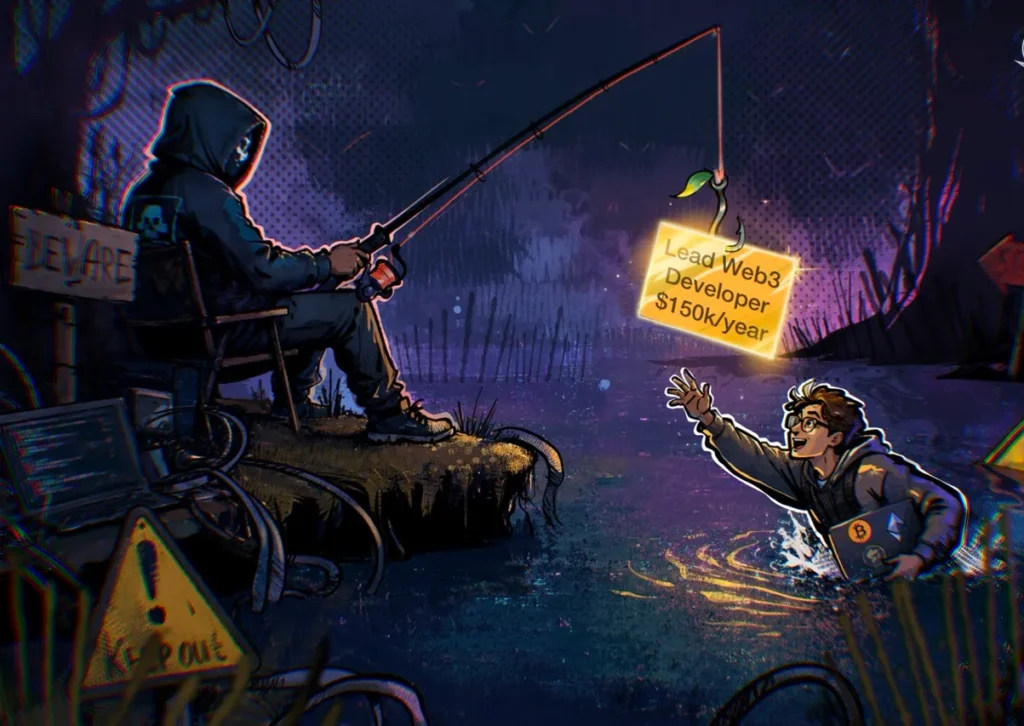
مدیر ارشد امنیت بایننس (Binance) چند ماه پیش از حمله سایبری ۶.۳ میلیارد دلاری این صرافی، درباره یکی از روشهایی هشدار داده بود که مهاجمان بعداً برای نفوذ به شبکه داخلی آن استفاده کردند. جیمی سو (Jimmy Su) در مصاحبهای با کوینتلگراف در ژوئیه ۲۰۲۶ توضیح داده بود که هکرها با طراحی پیشنهادهای شغلی جعلی و ارسال آزمونهای فنی آلوده، میتوانند رایانه کارکنان شرکتهای ارز دیجیتال را در اختیار بگیرند.
این هشدار پس از حمله اکتبر بایننس اهمیت بیشتری پیدا کرده است؛ زیرا تحقیقات اولیه صرافی نشان میدهد یکی از مهندسان آن در جریان یک مصاحبه شغلی جعلی، کد مخربی را روی رایانه کاری خود اجرا کرده بود.
هکرها چگونه از مصاحبه شغلی جعلی استفاده کردند؟
جیمی سو در مصاحبه ژوئیه گفته بود مهاجمان ابتدا فرصت شغلی متناسب با سوابق یک کارمند طراحی میکنند و سپس از او میخواهند بخشی از آزمون فنی استخدام را اجرا کند. این آزمون ممکن است شامل دانلود یک مخزن کد از گیتهاب (GitHub) یا اجرای ابزارهای ظاهراً معتبر برنامهنویسی باشد.
به گفته سو، هر مرحله از این فرایند بهتنهایی میتواند طبیعی به نظر برسد و همین موضوع شناسایی حمله را برای ابزارهای ضدویروس دشوار میکند. پس از اجرای کد مخرب، مهاجمان میتوانند دستگاه کارمند را آلوده کنند، اطلاعات ورود و اعتبارنامههای او را به دست آورند و از این طریق به بخشهای حساستر شبکه نفوذ کنند.
تحقیقات اولیه بایننس نیز به روش مشابهی اشاره داشت. طبق گزارش صرافی، در سپتامبر ۲۰۲۶ یکی از مهندسان نرمافزار هنگام شرکت در یک مصاحبه استخدامی جعلی، یک تکلیف برنامهنویسی مخرب را روی رایانه کاری خود دانلود کرد. فرایند نصب این فایل، بدافزار را اجرا کرد؛ بدافزاری که با استفاده از روشهای مبهمسازی و دور زدن ابزارهای امنیتی، از شناسایی توسط سامانههای محافظت از نقاط پایانی (Endpoint Security) فرار کرد.

نقش کارمند و مسئولیت بایننس در جلوگیری از حمله
سو در مصاحبه خود تأکید کرده بود که کارمندان میتوانند فرصتهای شغلی خارج از شرکت را بررسی کنند، اما اجرای فایلهای ناشناس روی دستگاههای سازمانی خطرناک است. او مسئولیت اصلی شناسایی و متوقف کردن چنین حملاتی را بر عهده خود شرکت دانسته بود.
بایننس پیش از این حادثه نیز برای مقابله با فیشینگ و مهندسی اجتماعی برنامههایی اجرا میکرد. به گفته سو، تیم قرمز امنیتی این صرافی طی سه تا چهار سال گذشته هر ماه شبیهسازی حملات فیشینگ انجام داده و برای کارکنانی که در این آزمونها ناموفق بودهاند، آموزشهای اصلاحی در نظر گرفته است.
با وجود این اقدامات، حمله اخیر نشان داد که حتی آزمونهای امنیتی مستمر نیز لزوماً مانع نفوذهای هدفمند و چندمرحلهای نمیشوند.
بایننس در سال ۲۰۲۶ چند حمله مرتبط با کره شمالی را متوقف کرده است؟
بایننس اعلام کرده از ابتدای سال ۲۰۲۶ تاکنون ۵۷ تهدید سایبری مشکوک مرتبط با کره شمالی را شناسایی و متوقف کرده است. این رقم بهطور میانگین معادل یک مورد در هر پنج روز است.
طبق گزارش اولیه صرافی، حمله اکتبر یک عملیات چندمرحلهای بود که علاوه بر مصاحبه شغلی جعلی، شامل دانلود نرمافزار آلوده، سرقت اطلاعات دسترسی و نفوذ به ابزارهای داخلی نیز میشد. بایننس همچنین اعلام کرده بود که کارزار نفوذ گستردهتر از ژوئن آغاز شده و در اکتبر به سرقت داراییها منجر شده است.
اقدامات امنیتی جدید بایننس پس از سرقت ۶.۳ میلیارد دلاری
بایننس پس از شناسایی حمله، مجموعهای از اقدامات امنیتی را آغاز کرده است:
- محدودتر کردن کنترل دستگاههای سازمانی و تقویت سطح دسترسی کارکنان
- بازسازی سامانههای کیف پول آسیبدیده و ابزارهای هوش مصنوعی داخلی
- تقویت مدیریت اعتبارنامهها و لغو دسترسیهای بهخطرافتاده
- افزایش سرمایهگذاری در محافظت از نقاط پایانی و امنیت محیط توسعه نرمافزار
- استفاده از متخصصان مستقل امنیت سایبری برای بررسی ابعاد حادثه
این صرافی اعلام کرده برخی جزئیات فنی و اقدامات امنیتی را به دلایل حفاظتی منتشر نمیکند تا اطلاعات موردنیاز برای طراحی حملات مشابه در اختیار مهاجمان قرار نگیرد.

 تقابل خریداران و فروشندگان در ریپل؛ XRP زیر آتش فشار فروش به محدوده تقاضای سرنوشتساز رسید
 عملیات نجات در قلب شبکه بیتکوین؛ توسعهدهندگان باگی را بستند که میتوانست استخراج BTC را متوقف کند
 ثبتنام خرید اعتباری کالا با اعتبار دو برابر یارانه آغاز شد؛ خرید از ۲۵ آبان
 سقوط طلا زیر مرز ۴۰۰۰ دلار؛ خداحافظی با اوج یا تنفس برای صعود؟
 سقوط قیمت زیکش به زیر ۹۶۵ دلار؛ افت هفتگی ZEC به ۲۶ درصد رسید
 ثبتنام کالابرگ برای جاماندگان آغاز شد؛ مهلت خوداظهاری تا ۲۳ آبان + جدول زمانبندی
 پیشبینی قیمت بیت کوین فردا جمعه ۲۲ آبان ۱۴۰۵؛ آیا حمایت ۷۲ هزار دلاری حفظ میشود؟
 قیمت طلا و سکه امروز پنجشنبه ۲۱ آبان ۱۴۰۵
 پیشبینی جنجالی پاول دوروف از جهش قیمت گرام؛ آیا این آلتکوین به جمع ۳ ارز برتر بازار میرسد؟
 بابانوئل امسال به کریپتو هدیه نمیدهد؟ از هشدار ۷۰ هزار دلاری بیتفینکس تا پیشبینی ۴۰ هزار دلاری هوش مصنوعی ماسک!


دیدگاهها (۰)